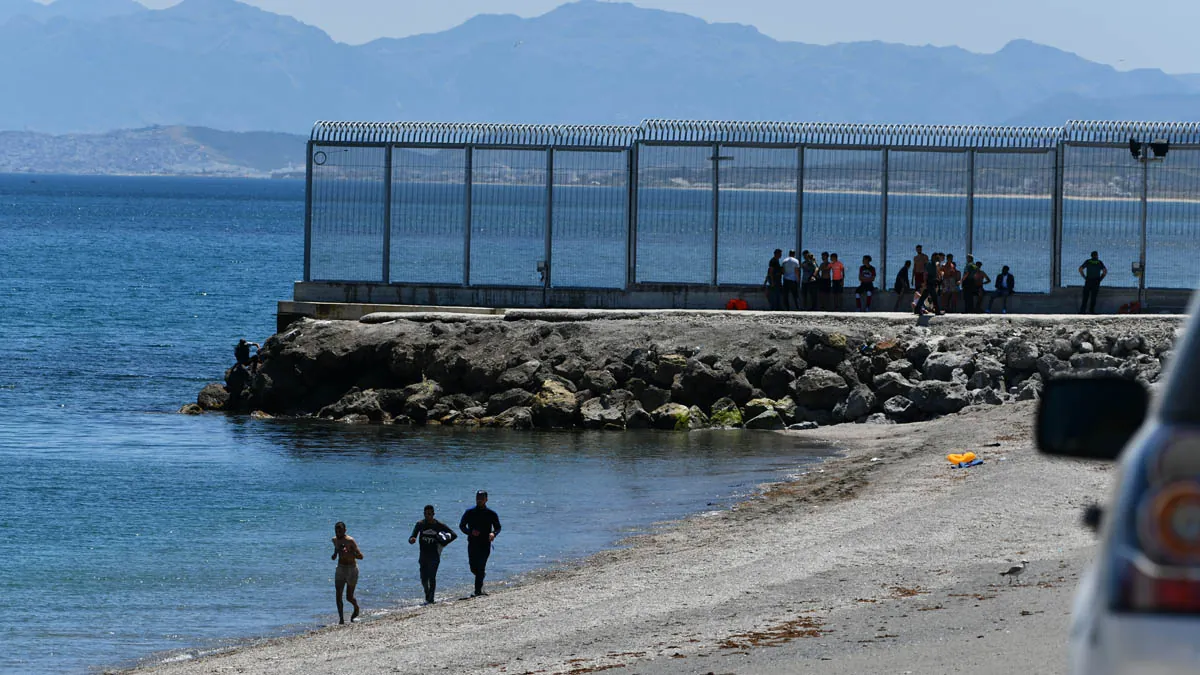
En el escenario actual de la geopolítica digital, el asalto a la valla de Ceuta ha dejado al descubierto una inquietante zona de sombra en la relación entre el Estado y las grandes corporaciones tecnológicas. A pesar de la magnitud de la crisis fronteriza, que supuso un desafío sin precedentes para la soberanía nacional, tanto el Gobierno de España como Meta mantienen una opacidad absoluta sobre el intercambio de datos previo a la entrada masiva de miles de personas. El silencio no es solo burocrático; es un vacío informativo que afecta directamente a la comprensión de nuestra seguridad nacional en la era de la hiperconectividad.
El enigma de los algoritmos frente a la coordinación masiva
Resulta difícil de procesar, bajo estándares técnicos modernos, cómo plataformas con capacidades de monitorización tan avanzadas como WhatsApp e Instagram no detectaron o frenaron la gestación de grupos de coordinación masivos. Se estima que algunos de estos foros llegaron a congregar a más de 180.000 usuarios con el objetivo explícito de organizar el salto fronterizo. Mientras Meta presume habitualmente de sus herramientas de inteligencia artificial para combatir el tráfico de personas y la incitación a la violencia, en el caso de Ceuta surge una pregunta incómoda: ¿falló la tecnología o se decidió no intervenir a tiempo?
La multinacional dirigida por Mark Zuckerberg se ha limitado a señalar que activó su Protocolo de Política de Crisis, pero ha evitado sistemáticamente confirmar si hubo una comunicación fluida y bidireccional con el Ministerio del Interior antes del 30 de julio de 2026. Esta falta de concreción temporal impide saber si la eliminación de contenidos fue una medida preventiva o simplemente una limpieza reactiva una vez que el daño ya estaba hecho.
La desconexión entre el CNI y el Ministerio del Interior
La gestión interna de la crisis por parte del Ejecutivo español tampoco ofrece respuestas claras. Documentos que han visto la luz recientemente confirman que el Centro Nacional de Inteligencia (CNI) sí cumplió con su labor de monitorización, identificando grupos específicos en redes sociales que llamaban al asalto coincidiendo con festividades estratégicas en el país vecino. Sin embargo, la cadena de mando parece haberse fracturado en el momento crítico. Las versiones son contradictorias y reflejan una falta de cohesión institucional:
- Defensa: Reconoce que la inteligencia española emitió avisos pertinentes sobre el riesgo inminente.
- Interior: Se desvincula de las comunicaciones del CNI, alegando que no es un organismo bajo su competencia directa.
- Delegación del Gobierno: Rebaja la importancia de las alertas, calificándolas de simples contactos informales sin carácter de urgencia.
Esta fragmentación de responsabilidades deja en el aire por qué no se estableció un canal de emergencia con Meta para solicitar el cierre inmediato de los grupos detectados por la inteligencia española, una medida que podría haber mitigado significativamente el efecto llamada en las redes sociales.
Protocolos de papel y cooperación internacional bajo sospecha
Desde la sede de Meta en Europa se apela al cumplimiento del Código de Conducta de la UE contra la Desinformación y a la colaboración con la Comisión Europea. No obstante, estos mecanismos parecen diseñados para crisis diplomáticas o procesos electorales, mostrando una eficacia cuestionable cuando se trata de contener movimientos migratorios masivos orquestados a través de mensajería privada y grupos cerrados. La tecnológica afirma disponer de un punto de contacto para las autoridades, pero no aclara si el Gobierno de España hizo uso efectivo de él en los días previos al 29 de julio.
La ambigüedad de la respuesta de Meta —»no disponemos de más datos al respecto»— contrasta con la gravedad de los hechos. Si el Ministerio del Interior no solicitó formalmente el bloqueo de estos foros de 180.000 miembros, estaríamos ante una negligencia operativa. Si lo hizo y Meta no respondió con celeridad, el problema escalaría a una crisis de cumplimiento por parte de la tecnológica con las leyes de seguridad de los Estados miembros.
Hacia una nueva rendición de cuentas en seguridad digital
Lo sucedido en la frontera sur no es solo un conflicto migratorio; es el síntoma de una erosión en la transparencia pública. El ciudadano se encuentra ante un muro de silencio donde el Gobierno y las Big Tech se protegen mutuamente bajo capas de burocracia y protocolos genéricos. La seguridad nacional en el siglo XXI depende de la capacidad de respuesta ante amenazas que nacen en el entorno digital, y el caso de Ceuta demuestra que, por ahora, esa respuesta es opaca y carece de una rendición de cuentas real.
En conclusión, el asalto a Ceuta marca un punto de inflexión. La soberanía de un país ya no solo se defiende en sus perímetros físicos, sino en la gestión de los datos y la coordinación con las entidades que controlan el flujo de información global. Mientras Interior y Meta no clarifiquen su grado de colaboración, la sombra de la duda seguirá planeando sobre una de las mayores crisis fronterizas de la historia reciente de España.