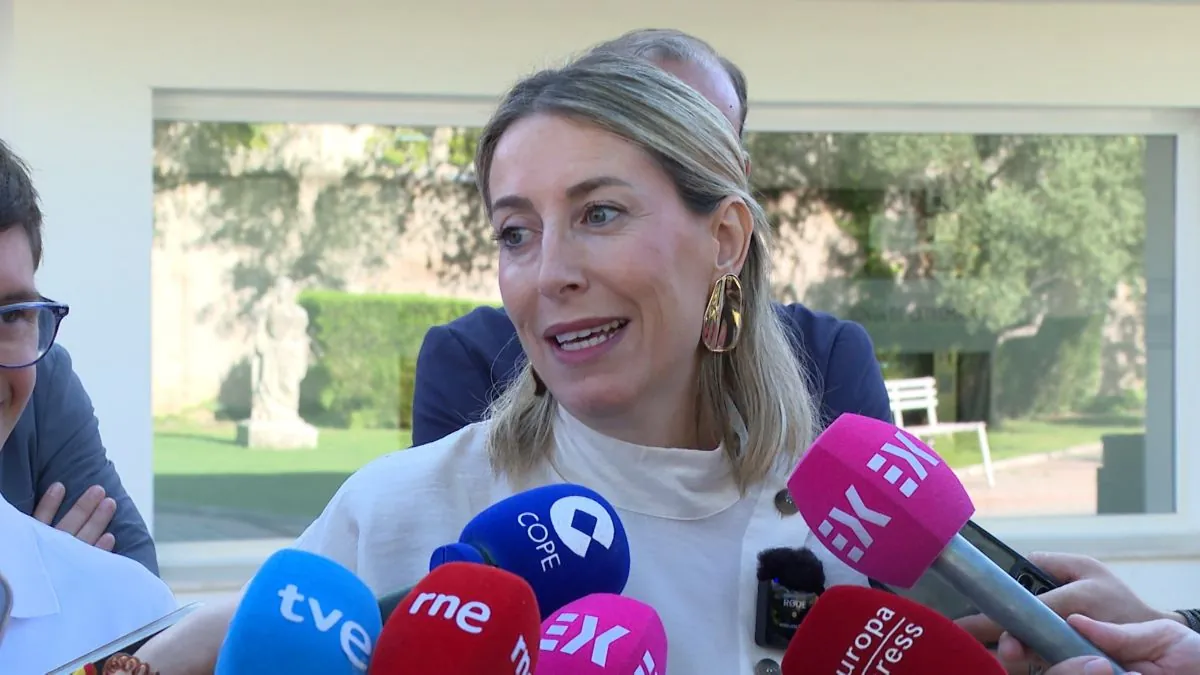
Vulnerabilidad en la Sanidad Pública: El caso de María Guardiola
La seguridad de la información clínica en España ha vuelto a situarse en el centro del debate tras confirmarse una importante brecha de seguridad en el Servicio Extremeño de Salud (SES). En un giro que subraya la vulnerabilidad de cualquier ciudadano, independientemente de su cargo, se ha confirmado que la presidenta de la Junta de Extremadura, María Guardiola, figura entre las víctimas de este acceso no autorizado a historiales médicos confidenciales.
Este incidente no solo representa un desafío técnico para la administración autonómica, sino que evidencia el interés creciente de los cibercriminales por los datos de salud, considerados de alta sensibilidad en los mercados ilícitos de la red. La intrusión se detectó específicamente a través de la plataforma Centro de Salud Online, una herramienta clave para la interacción entre pacientes y facultativos en la región.
El Alcance del Filtrado: Más de 18.000 Historiales Clínicos en Riesgo
Aunque la red sanitaria de la comunidad es extensa, el análisis pericial tras el ataque ha delimitado el impacto a un grupo específico de usuarios. Se estima que 18.416 pacientes han visto comprometida su privacidad, lo que representa aproximadamente el 1% del censo total de usuarios de la sanidad extremeña. El objetivo principal del atacante era la extracción de expedientes clínicos para su posterior comercialización en foros de la Dark Web.
El perfil de la información sustraída incluía datos personales y detalles médicos que, de haber llegado a manos de terceros, podrían haber sido utilizados para extorsiones o fraudes de identidad. La rápida identificación de la vía de entrada ha permitido a los técnicos de la Junta implementar parches de seguridad y reforzar los muros digitales que protegen la infraestructura del SES.
Protocolos de Crisis y Detención del Ciberdelincuente en Mérida
La respuesta institucional no se hizo esperar tras la alerta inicial del 5 de octubre. La coordinación entre la Policía Nacional y los servicios informáticos de la Junta fue determinante para el esclarecimiento de los hechos. Esta colaboración culminó con la localización y detención de un individuo en Mérida, presunto responsable de la intrusión y del intento de venta de los datos robados.
Durante la gestión de la crisis, se activaron diversas herramientas y canales oficiales de reporte de incidentes:
- Notificación inmediata a la Agencia Española de Protección de Datos (AEPD) para cumplir con la normativa de transparencia y privacidad.
- Registro del ataque en la plataforma LUCIA, gestionada por el Centro Criptológico Nacional (CCN-CERT).
- Ejecución de medidas de contención para bloquear cualquier acceso residual al sistema afectado.
- Envío masivo de alertas a los afectados mediante SMS, correo postal y notificaciones en la app oficial.
Transparencia y Defensa de la Privacidad del Paciente
La administración extremeña ha insistido en que la comunicación directa con los ciudadanos es prioritaria. Entre las personas que ya han sido notificadas oficialmente sobre la exposición de sus datos se encuentra la propia presidenta Guardiola, quien, al igual que el resto de los afectados, ha sido informada sobre los pasos a seguir. La seguridad digital se ha convertido ahora en una prioridad política de primer nivel para evitar que estos sistemas críticos vuelvan a ser vulnerados.
Finalmente, para garantizar que cada ciudadano reciba el asesoramiento adecuado, se ha habilitado un canal directo con el Delegado de Protección de Datos del SES. Este profesional será el encargado de resolver dudas específicas sobre las consecuencias legales de la filtración y de informar sobre los derechos que asisten a los usuarios afectados por este grave ataque cibernético.